MULTIKOM SOC
Poznaj zakres usług, które możemy świadczyć dla Twojej firmy!
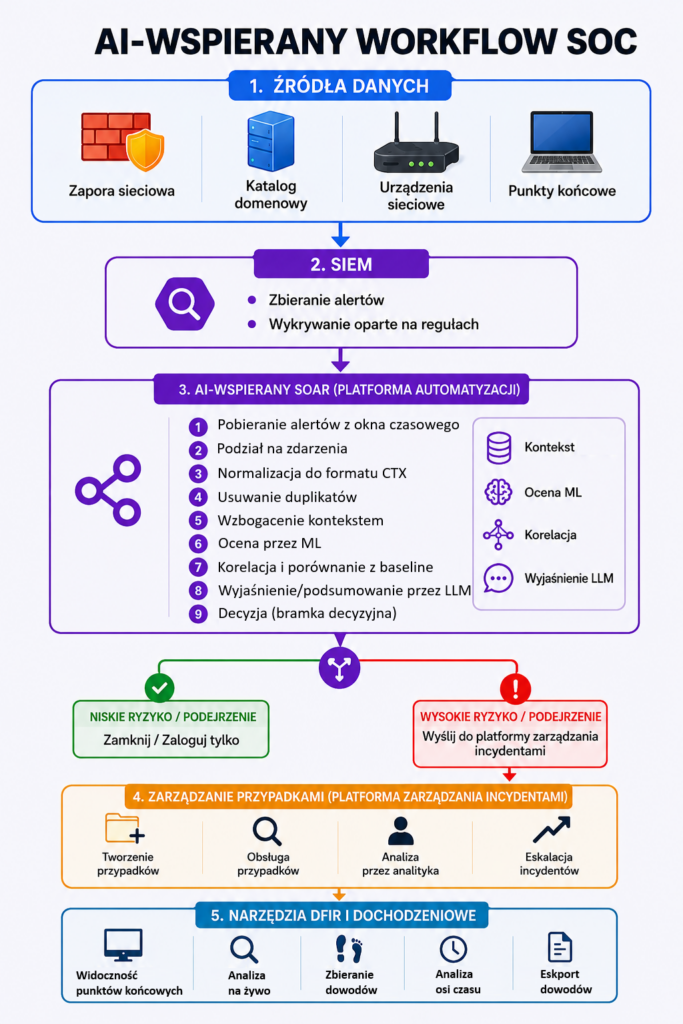
Pojedynczy alert nie staje się automatycznie incydentem.
Zanim trafi do analizy przez analityka lub zostanie zakwalifikowany jako incydent wymagający obsługi, przechodzi proces normalizacji, reduplikacji, oceny z wykorzystaniem uczenia maszynowego, analizy kontekstu i korelacji z innymi zdarzeniami. Pozwala to ograniczyć liczbę fałszywych alarmów i skupić uwagę analityków na rzeczywistych zagrożeniach.
Automatyzacja wybranych etapów reagowania pozwala skrócić czas od wykrycia zagrożenia do podjęcia odpowiednich działań – w tym izolacji zagrożonego hosta, dalszej analizy oraz usunięcia skutków incydentu.
Organizacja otrzymuje nie tylko sam alert, ale przed wszystkim:
– oceniony kontekst zdarzenia,
– jego priorytet,
– rekomendacje dotyczące dalszego postępowania.
USŁUGA MULTIKOM SOC DOSTĘPNA JEST W DWÓCH WERSJACH
- Wykrywanie zagrożeń
- Analiza incydentów
- Weryfikacja alertów
- Raportowanie
- Wykrywanie zagrożeń
- Analiza incydentów
- Weryfikacja alertów
- Raportowanie
- Izolacja urządzeń
- Blokowanie zagrożeń
- Remediacja
- Obsługa incydentu
- Monitoring 24/7
- Redukcję szumu i fałszywych alarmów
- Lepszą jakość i kontekst alertów
- Raportowanie i identyfikację potencjalnych incydentów
- Jasną informację: sygnał vs zagrożenie
Działania reakcyjne podejmujesz we własnym zakresie!
- Pełną obsługę incydentów 24/7
- Szybką reakcję i neutralizację zagrożeń
- Automatyzację działań bezpieczeństwa
- Zamkniętą pętlę bezpieczeństwa (detekcja > analiza > reakcja > remediacja)
- Minimalizację wpływu incydentów na biznes
multikom it realizuje pełny proces reakcji
i zabezpieczania środowiska!
Korzyści z wdrożenia usługi multikom soc
poznaj proces działania multikom soc
Poszczególne etapy odpowiadają temu, jak mechanizm przepływu informacji faktycznie obrabia zdarzenie od telemetrii do decyzji.
Uzupełnieniem usługi jest stały monitoring podatności i bazy CVE oraz proaktywne podejście do zarządzania ryzykiem. Dzięki temu MULTIKOM SOC wspiera organizację nie tylko w reagowaniu na bieżące zagrożenia, ale również w identyfikowaniu i ograniczaniu ryzyka, zanim podatności zostaną wykorzystane przez atakujących.