MULTIKOM SOC

Poznaj zakres usług, które możemy świadczyć dla Twojej firmy!
całodobowy monitoring i ochrona twojej infrastruktury it

Chroń swoją infrastrukturę IT przez całą dobę – bez konieczności budowania własnego SOC. MULTIKOM SOC zapewnia ciągły monitoring środowiska IT, wykrywanie i analizę zagrożeń oraz wsparcie w obsłudze incydentów.
Automatyzacja, AI i doświadczenie analityków pomagają szybciej odróżnić rzeczywiste zagrożenia od fałszywych alarmów i podjąć właściwe działania.

MULTIKOM SOC

Centralnym elementem platformy jest system SIEM, który agreguje i koreluje zdarzenia bezpieczeństwa.

Uzupełnia go platforma automatyzacji procesów SOAR:
– z natywną obsługą AI,
– wspierająca analizę alertów,
– wzbogacenie danych,
– podejmowanie decyzji eskalacyjnych,
– uruchamianie zdefiniowanych działań reagowania.

Pojedynczy alert nie staje się automatycznie incydentem.

Zanim trafi do analizy przez analityka lub zostanie zakwalifikowany jako incydent wymagający obsługi, przechodzi proces normalizacji, reduplikacji, oceny z wykorzystaniem uczenia maszynowego, analizy kontekstu i korelacji z innymi zdarzeniami. Pozwala to ograniczyć liczbę fałszywych alarmów i skupić uwagę analityków na rzeczywistych zagrożeniach.

Automatyzacja wybranych etapów reagowania pozwala skrócić czas od wykrycia zagrożenia do podjęcia odpowiednich działań – w tym izolacji zagrożonego hosta, dalszej analizy oraz usunięcia skutków incydentu.

Organizacja otrzymuje nie tylko sam alert, ale przed wszystkim:
– oceniony kontekst zdarzenia,
– jego priorytet,
– rekomendacje dotyczące dalszego postępowania.

USŁUGA MULTIKOM SOC DOSTĘPNA JEST W DWÓCH WERSJACH

WERSJA PODSTAWOWA – MONITOROWANIE
  • Wykrywanie zagrożeń
  • Analiza incydentów
  • Weryfikacja alertów
  • Raportowanie
WERSJA ROZSZERZONA – REAGOWANIE
  • Wykrywanie zagrożeń
  • Analiza incydentów
  • Weryfikacja alertów
  • Raportowanie
  • Izolacja urządzeń
  • Blokowanie zagrożeń
  • Remediacja
  • Obsługa incydentu
Co Otrzymujesz?
  • Monitoring 24/7
  • Redukcję szumu i fałszywych alarmów
  • Lepszą jakość i kontekst alertów
  • Raportowanie i identyfikację potencjalnych incydentów
  • Jasną informację: sygnał vs zagrożenie
Działania reakcyjne podejmujesz we własnym zakresie!
Co otrzymujesz?
  • Pełną obsługę incydentów 24/7
  • Szybką reakcję i neutralizację zagrożeń
  • Automatyzację działań bezpieczeństwa
  • Zamkniętą pętlę bezpieczeństwa (detekcja > analiza > reakcja > remediacja)
  • Minimalizację wpływu incydentów na biznes
multikom it realizuje pełny proces reakcji
i zabezpieczania środowiska!

Korzyści z wdrożenia usługi multikom soc

* Wczesne wykrywanie zagrożeń w czasie rzeczywistym poprzez różnorodne metody detekcji
* Skrócenie czasu analizy incydentów do minut
z wykorzystaniem mechanizmów AI
* W wersji rozszerzonej automatyczna reakcja na incydenty, zanim zdążą wyrządzić szkody Twojej organizacji
* Zapewnienie zgodności z wytycznymi KSC / NIS2, DORA, RODO, CER, CRA, KRI w zakresie monitorowania infrastruktury sieciowej i reagowania na incydenty
* Zautomatyzowany proces kwalifikacji zdarzeń i identyfikowania incydentów
* Odciążenie dla analityków soc poprzez zmniejszenie liczby fałszywych alarmów
* Proaktywne zarządzanie ryzykiem, eliminacja znanych podatności przed ich wykorzystaniem w atakach
* Zapewnienie ciągłości działania Twojego biznesu

poznaj proces działania multikom soc

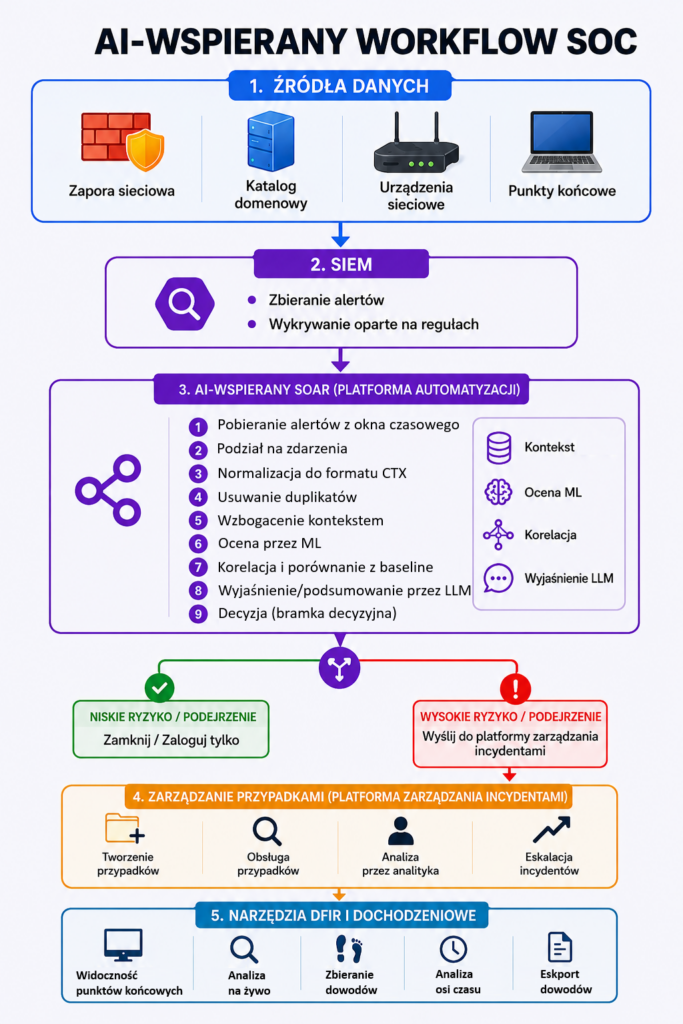
Poszczególne etapy odpowiadają temu, jak mechanizm przepływu informacji faktycznie obrabia zdarzenie od telemetrii do decyzji.

Logi z urządzeń firewall / serwer / stacja robocza / przełącznik / chmura trafiają do platformy SIEM, który odpowiada za zbieranie logów, telemetrii i alertów bezpieczeństwa z całej infrastruktury.

Platforma automatyzacji przepływów pracy odpowiada za pobranie alertów z okna czasowego, rozbicie na zdarzenia, standaryzacja danych alertu do dalszej analizy i odrzucenie duplikatów.

Następuje nadanie alertowi oceny anomalii, zapis krótkiego kontekstu operacyjnego i odczyt danych o wcześniejszych zdarzeniach dla IP, użytkownika i hosta.

Sprawdzane jest, czy mamy realną sekwencję ataku, czy tylko pojedynczy sygnał oraz czy zachowanie pasuje do znanego ruchu historycznego.

Wynik jest klasyfikowany do jednego z trybów: odrzucenie, sprawdzenie lub alert, gdzie samo ML jest tylko informacją dodatkową i nie decyduje o tworzeniu incydentu.

Tryb sprawdzenia wykorzystuje silnik LLM (AI): streszczenie alertu, kontekstu i rekomendowanych działań dla analityka – przyspiesza triak i ogranicza zjawisko zmęczenia alertami / nadmiaru fałszywych alarmów. Analityk decyduje o tym, czy eskalować do rangi incydentu.

Rejestracja incydentu: utworzenie sprawy, wzbogacenie o wskaźniki kompromitacji (IoC), analiza, a następnie izolacja hosta, blokada, łatanie podatności lub inne sposoby usuwania incydentów.

Interfejs graficzny (pulpit) pokazuje stan operacyjny i KPI SOC (kluczowe wskaźniki efektywności), a platforma zarządzania ryzykiem podatności zapewnia proaktywny monitoring podatności.

Uzupełnieniem usługi jest stały monitoring podatności i bazy CVE oraz proaktywne podejście do zarządzania ryzykiem. Dzięki temu MULTIKOM SOC wspiera organizację nie tylko w reagowaniu na bieżące zagrożenia, ale również w identyfikowaniu i ograniczaniu ryzyka, zanim podatności zostaną wykorzystane przez atakujących.

Porozmawiajmy!

Skontaktuj się z nami, aby dobrać zakres wsparcia dostosowany do Twoich potrzeb!

+48 32 413 99 10
biuro@multikom.net.pl
Przewijanie do góry
×